Sommaire
- Quelles données mSpy collecte-t-il ?
- Comment mSpy dit-il protéger ces données ?
- Combien de temps les données sont-elles conservées ?
- Que s’est-il passé en 2015, 2018 et 2024 ?
- Qui est responsable des données ?
- Quelles précautions prendre si vous utilisez mSpy ?
- Questions fréquentes
- Pour qui est-ce pertinent, et quand choisir une alternative ?
mSpy décrit un dispositif de protection sérieux sur le papier : chiffrement RSA 4096 bits et AES 256 bits, données du téléphone suivi conservées trois mois au plus, puis effacées, selon sa politique de confidentialité consultée le 20 novembre 2026. Mais l’éditeur a connu trois fuites documentées, en 2015, 2018 et 2024, dont une base ouverte qui exposait des messages et des identifiants iCloud de téléphones surveillés. Le logiciel centralise des données très intimes chez un tiers. Avant d’acheter, il faut accepter ce risque, et réduire ce qui peut l’être : mot de passe unique, collecte limitée, suppression régulière.
Sécurité des données mSpy : l’essentiel
- Chiffrement annoncé : RSA 4096 bits et AES 256 bits, clé privée liée au mot de passe du client.
- Conservation : données du téléphone suivi effacées après 3 mois ; un mois après l’expiration du compte.
- Suppression du compte : effacement annoncé sous 30 jours, sauf données de facturation.
- Fuites : 2015 (clients), 2018 (base ouverte, contenus surveillés), 2024 (tickets du support).
- Responsable du traitement : Altercon Group s.r.o., Prague ; contact [email protected].
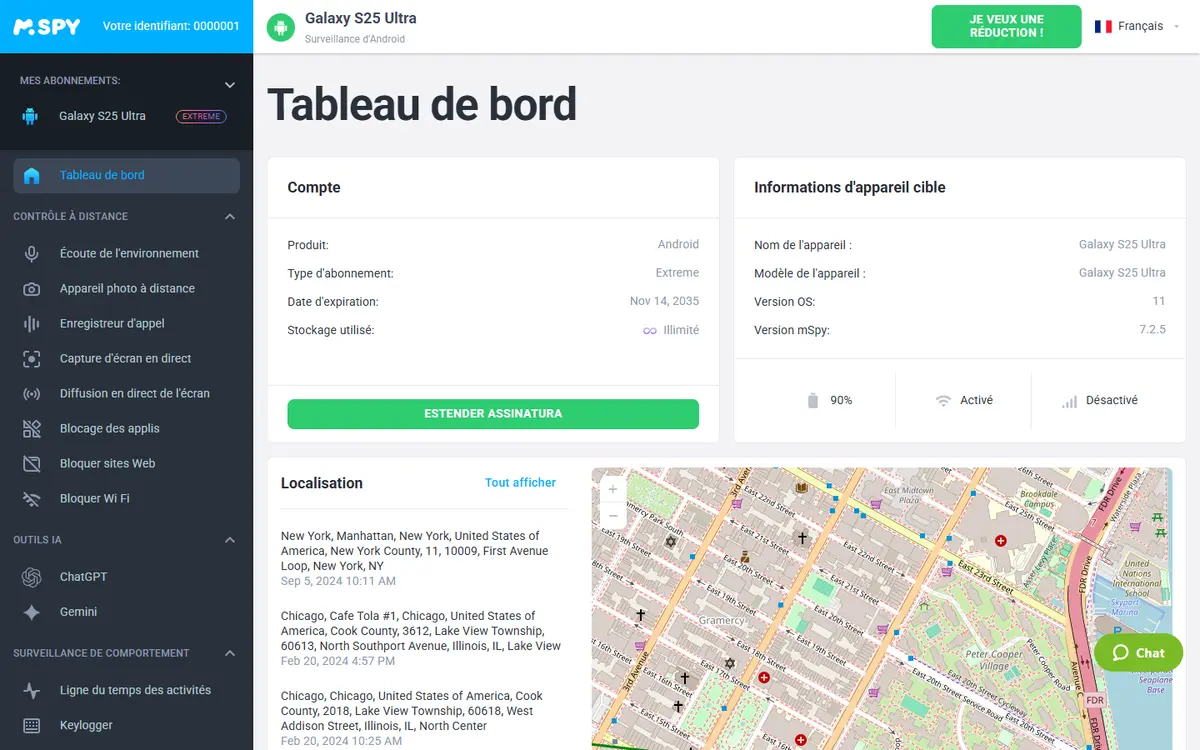
Quelles données mSpy collecte-t-il ?
Il faut distinguer deux catégories.
Les données du client, celui qui paie. La politique de confidentialité liste le nom complet, l’adresse e-mail, les informations de facturation (adresse, téléphone facultatif), le moyen de paiement (numéro de carte incomplet et date d’expiration), l’adresse IP et des données de localisation utilisées pour des statistiques. Le site utilise aussi des outils de mesure, dont Google Analytics et des pixels publicitaires, présentés comme des informations agrégées. Les messages envoyés au support sont stockés automatiquement.
Les données du téléphone suivi, qui sont l’objet même du service. Selon la FAQ et la politique de compatibilité, elles comprennent selon l’appareil et la méthode les SMS, les appels, les contacts, les notes, le calendrier, les photos et vidéos, la position, les sites visités et les conversations de messageries comme WhatsApp. L’étendue complète est décrite sur les fonctionnalités de mSpy. Sur Android, ces données remontent toutes les 5 à 30 minutes ; sur iPhone, toutes les 24 heures.
| Catégorie | Exemples | Source |
|---|---|---|
| Compte client | Nom, e-mail, facturation, IP, carte partielle | Politique de confidentialité |
| Navigation sur le site | Navigateur, pages vues, outils de mesure | Politique de confidentialité |
| Téléphone suivi | SMS, appels, position, photos, messageries | FAQ et politique de compatibilité |
| Échanges avec le support | Contenu des messages, pièces jointes | Politique de confidentialité |
Pour la méthode iPhone par iCloud, une donnée s’ajoute : l’identifiant et le mot de passe du compte iCloud du téléphone suivi, nécessaires à la synchronisation selon la politique de compatibilité. C’est l’une des informations les plus sensibles confiées au service.
Comment mSpy dit-il protéger ces données ?
La FAQ affirme que mSpy utilise « les tout derniers protocoles de cryptage » et que même son équipe n’a pas accès aux données surveillées, visibles uniquement par le client. La politique de confidentialité est plus précise. Elle décrit :
- une paire de clés RSA de 4096 bits générée pour chaque client à l’inscription ;
- une clé privée stockée chiffrée en AES 256 bits, à l’aide d’une clé composée du mot de passe et de la clé secrète du client ;
- des données reçues du téléphone par HTTPS, chiffrées en mémoire sur le serveur avec la clé publique du client, puis stockées chiffrées ;
- un déchiffrement à la connexion, grâce au mot de passe du client.
Sur le papier, ce schéma signifie que les données surveillées ne sont lisibles qu’avec le mot de passe du client. La politique ajoute deux limites importantes : les informations téléchargées par le client sur son ordinateur ou son téléphone ne sont plus chiffrées, et le chiffrement « est inutile » si le mot de passe est faiblement protégé. Aucun audit indépendant de ce dispositif n’est cité dans les pages consultées. Il s’agit d’une description de l’éditeur.
Les conditions générales précisent par ailleurs que mSpy stocke un hachage du mot de passe généré avec MD5, une fonction considérée comme ancienne. Elles datent de 2021 et la politique de confidentialité de mai 2018 : le dispositif actuel a pu évoluer sans que les textes publics le reflètent.
Combien de temps les données sont-elles conservées ?
La politique de confidentialité fixe une règle claire pour les données du téléphone suivi : elles ne restent pas plus de trois mois sur les serveurs pour un compte actif, puis sont effacées. Pour un compte expiré, tout ce qui provient du téléphone suivi est effacé dans un délai d’un mois. Les conditions générales disent la même chose. Le client peut télécharger ses journaux avant ce délai pour les conserver plus longtemps, et supprimer à tout moment l’historique depuis son compte ; la suppression devient complète « lors de la prochaine sauvegarde ».
Pour fermer le compte, la politique indique de désinstaller mSpy des appareils et d’écrire à [email protected], ou d’utiliser le bouton « Supprimer mon compte ». Le compte est alors supprimé des systèmes, serveurs et sauvegardes dans les 30 jours, à l’exception des informations de facturation nécessaires au respect d’une obligation légale. En cas de litige, certaines données personnelles peuvent être gardées 180 jours ou plus.
Ces durées sont courtes pour le contenu du téléphone suivi. Elles ne disent rien, en revanche, des données du client et des échanges avec le support, dont la durée de conservation est renvoyée aux « durées légales ». La fuite de 2024 a justement concerné des tickets remontant à 2014.
Que s’est-il passé en 2015, 2018 et 2024 ?
Trois incidents ont été documentés par la presse spécialisée. Ils ne décrivent pas l’état des serveurs en novembre 2026, mais ils montrent que des données ont déjà quitté le périmètre annoncé.
2015. En mai, des données de clients de mSpy ont été publiées sur le dark web. Selon Krebs on Security, l’éditeur a nié la fuite pendant plus d’une semaine, alors que des clients confirmaient y figurer, avant de la reconnaître auprès de la BBC en évoquant une attaque de maîtres chanteurs.
2018. Le 4 septembre, Krebs on Security a décrit une base de données ouverte sans authentification, signalée par un chercheur, contenant des millions d’enregistrements. On y trouvait les identifiants, mots de passe et clés privées de clients des six derniers mois, l’identifiant iCloud et le jeton d’authentification d’appareils surveillés, des messages WhatsApp et Facebook, des journaux d’appels, des SMS, des contacts, des notes, des positions et le détail de transactions. La base a été retirée après l’alerte ; la réponse de l’éditeur était, selon Krebs, minimisante.
2024. En mai, des millions de tickets du support client, gérés sur Zendesk et remontant à 2014, ont été volés : informations personnelles, e-mails, pièces jointes dont des documents personnels. Selon TechCrunch (11 juillet 2024), environ 2,4 millions d’adresses e-mail uniques ont été ajoutées à Have I Been Pwned, et des abonnés ont confirmé l’exactitude des données. Plus d’un mois après, l’éditeur ne l’avait pas reconnue publiquement. TechCrunch indique aussi que la fuite a révélé l’implication de l’entreprise ukrainienne Brainstack dans l’exploitation de mSpy.
| Année | Ce qui a été exposé | Personnes concernées | Source |
|---|---|---|---|
| 2015 | Données clients | Acheteurs | Krebs on Security |
| 2018 | Identifiants, iCloud, messages, positions, transactions | Acheteurs et personnes suivies | Krebs on Security |
| 2024 | Tickets du support depuis 2014, environ 2,4 millions d’e-mails | Acheteurs | TechCrunch, Have I Been Pwned |
L’incident de 2018 est le plus parlant pour un parent : des contenus issus des téléphones suivis étaient lisibles hors du compte client, à l’opposé de la promesse « visibles uniquement par vous ». Ce que ces épisodes disent de l’éditeur sur la durée est analysé dans notre avis sur la fiabilité de mSpy.
Qui est responsable des données ?
La politique de confidentialité désigne comme responsable du traitement Altercon Group s.r.o., Londýnská 730/59, Vinohrady, Prague, en République tchèque, la même société que le pied de page du site. Elle indique un délégué à la protection des données joignable à [email protected], et un représentant dans l’Union européenne au titre du RGPD, joignable à [email protected]. Les droits d’accès, de rectification, d’effacement et de portabilité sont annoncés ; les demandes générales passent par [email protected] avec l’objet « Re : Politique de Confidentialité ».
La politique indique ne pas transmettre les données personnelles à des tiers, sauf obligation légale, mais prévoit leur transfert à des sous-traitants (paiement, services techniques), y compris à l’international, et le partage d’informations agrégées avec des partenaires à des fins marketing. Elle rappelle enfin que le client est seul responsable d’obtenir le consentement nécessaire pour collecter les données d’un appareil cible : surveiller un adulte sans son accord est interdit en France (voir mSpy est-il légal ?).
Quelles précautions prendre si vous utilisez mSpy ?
Si vous choisissez mSpy pour le téléphone de votre enfant mineur, quelques réflexes limitent l’exposition :
- Un mot de passe unique et solide pour le compte mSpy, et une adresse e-mail bien protégée : c’est le verrou du chiffrement annoncé.
- Limitez la collecte à ce dont vous avez besoin. Une position n’a pas le poids d’une copie intégrale des conversations.
- N’envoyez pas de pièces d’identité ou de documents sensibles au support si le problème peut être décrit autrement : ce sont ces tickets qui ont fuité en 2024.
- Supprimez l’historique régulièrement depuis le compte, et ne conservez pas d’exports non chiffrés sur votre ordinateur.
- Fermez le compte quand vous n’en avez plus besoin, en demandant la suppression, plutôt que de le laisser expirer.
Si vous avez été client et voulez savoir si votre adresse figure dans une fuite, le service Have I Been Pwned permet de la vérifier. Si vous pensez qu’un logiciel de ce type a été installé sur votre propre téléphone, le guide comment savoir si un logiciel espion est installé est écrit pour cette situation.
Questions fréquentes
mSpy chiffre-t-il les données du téléphone suivi ?
Selon sa politique de confidentialité, oui : RSA 4096 bits et AES 256 bits, avec une clé privée déverrouillée par le mot de passe du client. Aucun audit indépendant n’est cité, et les données téléchargées par le client ne sont plus chiffrées.
Combien de temps mSpy garde-t-il les messages collectés ?
Trois mois au maximum pour un compte actif, selon la politique de confidentialité ; tout est effacé dans le mois qui suit l’expiration du compte.
Les employés de mSpy peuvent-ils lire les données ?
La FAQ affirme que non. La fuite de 2018 a pourtant exposé des messages et des positions hors du compte client.
Les personnes surveillées ont-elles été touchées par les fuites ?
Oui en 2018 : la base ouverte contenait des contenus issus des téléphones suivis, dont des identifiants iCloud. Les fuites de 2015 et 2024 concernaient surtout les clients.
Comment supprimer définitivement ses données ?
En désinstallant mSpy, puis en écrivant à [email protected] ou en utilisant le bouton « Supprimer mon compte ». La politique annonce une suppression sous 30 jours, hors données de facturation.
Pour qui est-ce pertinent, et quand choisir une alternative ?
mSpy peut convenir à un parent qui a besoin de consulter les échanges du téléphone de son enfant mineur et qui accepte de confier ces copies à un prestataire au passé chargé. La conservation limitée à trois mois et le chiffrement décrit sont des points positifs ; les trois fuites et l’ancienneté des textes publics invitent à la prudence. Si vous allez de l’avant, appliquez les précautions ci-dessus et vérifiez les conditions en cours sur le site de mSpy (lien partenaire).
Si votre besoin se limite au temps d’écran, au filtrage ou à la position, des outils intégrés aux téléphones collectent beaucoup moins de données et ne les stockent pas chez un tiers spécialisé dans la surveillance : comparez mSpy et Google Family Link, mSpy et Temps d’écran ou mSpy et Qustodio, et voyez le guide du contrôle parental.
Sources consultées
Pages consultées le 20 novembre 2026 :
- https://www.mspy.com/fr/privacy-policy.html (version du 25 mai 2018)
- https://www.mspy.com/fr/faq.html
- https://www.mspy.com/fr/terms-of-use.html
- https://www.mspy.com/fr/compatibility-policy.html
- https://krebsonsecurity.com/2015/05/mobile-spy-software-maker-mspy-hacked-customer-data-leaked/
- https://krebsonsecurity.com/2018/09/for-2nd-time-in-3-years-mobile-spyware-maker-mspy-leaks-millions-of-sensitive-records/
- https://techcrunch.com/2024/07/11/mspy-spyware-millions-customers-data-breach/
Lucas Bousquet
Fondateur et auteur d'avis-mspy.fr
Nos analyses reposent sur la documentation officielle des éditeurs, relevée et datée, et sur des sources indépendantes. Aucun lien partenaire ne modifie nos verdicts. Notre méthodologie · Financement du site